 Quốc Bình
Toyota đã xác nhận rằng mạng lưới của họ đã bị xâm nhập sau khi tin tặc đe dọa rò rỉ một tệp tin có dung lượng 240GB chứa dữ liệu bị đánh cắp từ hệ thống của công ty trên một diễn đàn hacker.
- VF DrgnFly - xe đạp điện của VinFast mở bán tại Việt Nam với giá gần 30 triệu đồng
- Những yếu tố quan trọng cần lưu ý khi mua xe điện đã qua sử dụng
- Yên Bái: Nữ ‘quái xế’ lái mô tô phân khối lớn đâm lật ô tô khiến 3 người bị thương
- Suzuki XL7 ra mắt phiên bản hybrid: Giá ngang bản xăng, bổ sung thêm trang bị
- Kawasaki muốn bán xe máy phổ thông cạnh tranh Honda, Yamaha
- GAC GS8 - đối thủ mới của Ford Everest có giá khởi điểm từ 1,269 tỷ đồng tại Việt Nam
- Toyota Land Cruiser vẫn bán chạy dù bị bán 'bia kèm lạc' tới khoảng 700 triệu đồng
- GAC M8 chốt giá từ 1,699 tỷ đồng tại Việt Nam, cạnh tranh Kia Carnival
- Ford Everest Sport 2024 cực hầm hố với gói phụ kiện AdventurePack đặc biệt
Theo trang BleepingComputer, khi được hỏi về các tuyên bố của tác nhân đe dọa, Toyota đã trả lời rằng họ nhận thức được tình hình. Hãng xe cho biết cuộc tấn công này có phạm vi giới hạn và không phải là một vấn đề toàn hệ thống.
Công ty cũng cho biết rằng họ đang liên hệ với những nạn nhân bị ảnh hưởng và sẽ cung cấp hỗ trợ nếu cần thiết, nhưng vẫn chưa hé lộ thông tin về thời điểm phát hiện ra vi phạm, cách thức kẻ tấn công xâm nhập và số lượng người bị lộ dữ liệu trong sự cố này.
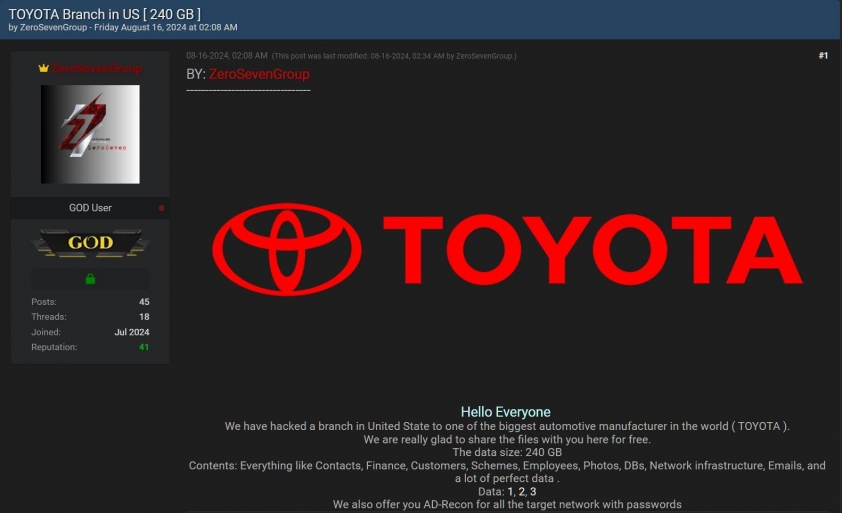
ZeroSevenGroup (tác nhân đe dọa rò rỉ dữ liệu) tuyên bố rằng họ đã xâm nhập vào một chi nhánh ở Hoa Kỳ và đánh cắp 240GB tệp tin chứa thông tin về nhân viên và khách hàng của Toyota, cũng như các hợp đồng và thông tin tài chính.
Họ cũng tuyên bố đã thu thập được thông tin về hạ tầng mạng, bao gồm cả thông tin xác thực, bằng cách sử dụng công cụ mã nguồn mở ADRecon, công cụ giúp trích xuất một lượng lớn thông tin từ các môi trường dạng Active Directory.
"Chúng tôi đã tấn công chi nhánh tại Hoa Kỳ của một trong những nhà sản xuất ô tô lớn nhất thế giới (TOYOTA). Chúng tôi rất vui khi chia sẻ các tệp tin này với các bạn tại đây miễn phí. Kích thước dữ liệu: 240 GB”, nhóm tin tặc tuyên bố.
"Nội dung tập tin bao gồm tất cả mọi thứ như thông tin liên hệ, tài chính, khách hàng, kế hoạch, nhân viên, hình ảnh, cơ sở dữ liệu, hạ tầng mạng, email và rất nhiều dữ liệu khác.”
Mặc dù Toyota chưa công bố ngày xảy ra cuộc tấn công, trang BleepingComputer phát hiện ra rằng các tệp tin bị đánh cắp hoặc ít nhất là được tạo ra vào ngày 25 tháng 12 năm 2022. Ngày này có thể chỉ ra rằng tác nhân đe dọa đã xâm nhập vào một máy chủ sao lưu nơi dữ liệu được lưu trữ.
Năm ngoái, công ty con của Toyota là Toyota Financial Services (TFS) đã cảnh báo khách hàng vào tháng 12 rằng dữ liệu cá nhân và dữ liệu tài chính nhạy cảm của họ đã bị lộ trong một cuộc tấn công thực hiện bởi mã độc Medusa, ảnh hưởng đến các chi nhánh của nhà sản xuất ô tô Nhật Bản tại châu Âu và châu Phi vào tháng 11.
Vài tháng trước đó, cụ thể là vào tháng 5, Toyota đã tiết lộ một vụ vi phạm dữ liệu khác và cho biết thông tin vị trí xe của 2.150.000 khách hàng đã bị lộ trong suốt mười năm, từ ngày 6 tháng 11 năm 2013 đến ngày 17 tháng 4 năm 2023, do lỗi cơ sở dữ liệu trong môi trường đám mây của công ty.
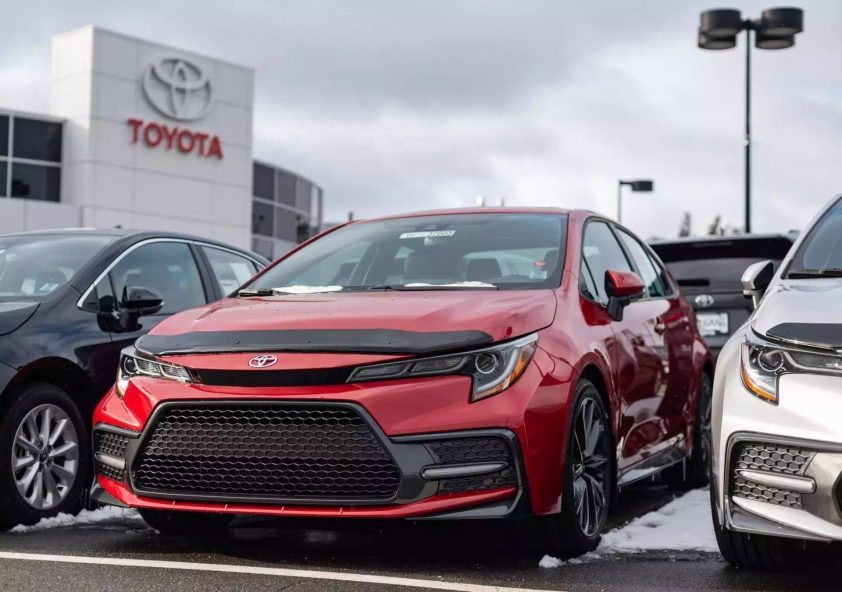
Tiếp đó, công ty tiếp tục phát hiện thêm hai dịch vụ đám mây khác gặp vấn đề tương tự, làm rò rỉ thông tin cá nhân của khách hàng Toyota trong hơn bảy năm.
Sau hai sự cố này, Toyota cho biết đã triển khai một hệ thống tự động để giám sát các cấu hình đám mây và cài đặt cơ sở dữ liệu nhằm ngăn chặn các vụ rò rỉ tương tự trong tương lai.
Nhiều chi nhánh bán hàng của Toyota và Lexus cũng từng bị hacker xâm nhập vào năm 2019. Các kẻ tấn công đã đánh cắp và rò rỉ lượng dữ liệu mà công ty mô tả là lên tới "tối đa 3,1 triệu thông tin khách hàng."

 Trang


 Quốc Bình


 Hin
 Mai Thị Huyền Trâm
 Hoàng Cầm
 Ngọc Thanh